Was ist Social Engineering?
Social Engineering beschreibt den Einsatz von psychologischer Manipulation, um Menschen zur Preisgabe vertraulicher Informationen oder zur Durchführung bestimmter Handlungen zu bewegen. Hierbei machen sich die Angreifer menschliche Eigenschaften wie Hilfsbereitschaft, Vertrauen, Angst oder Respekt vor Autorität zunutze.
Im digitalen Zeitalter haben diese traditionellen Betrugsmaschen eine neue Dimension erreicht, indem sie durch E-Mails, soziale Netzwerke und andere digitale Kommunikationsmittel Millionen von potenziellen Opfern erreichen können.
Wie funktioniert Social Engineering?
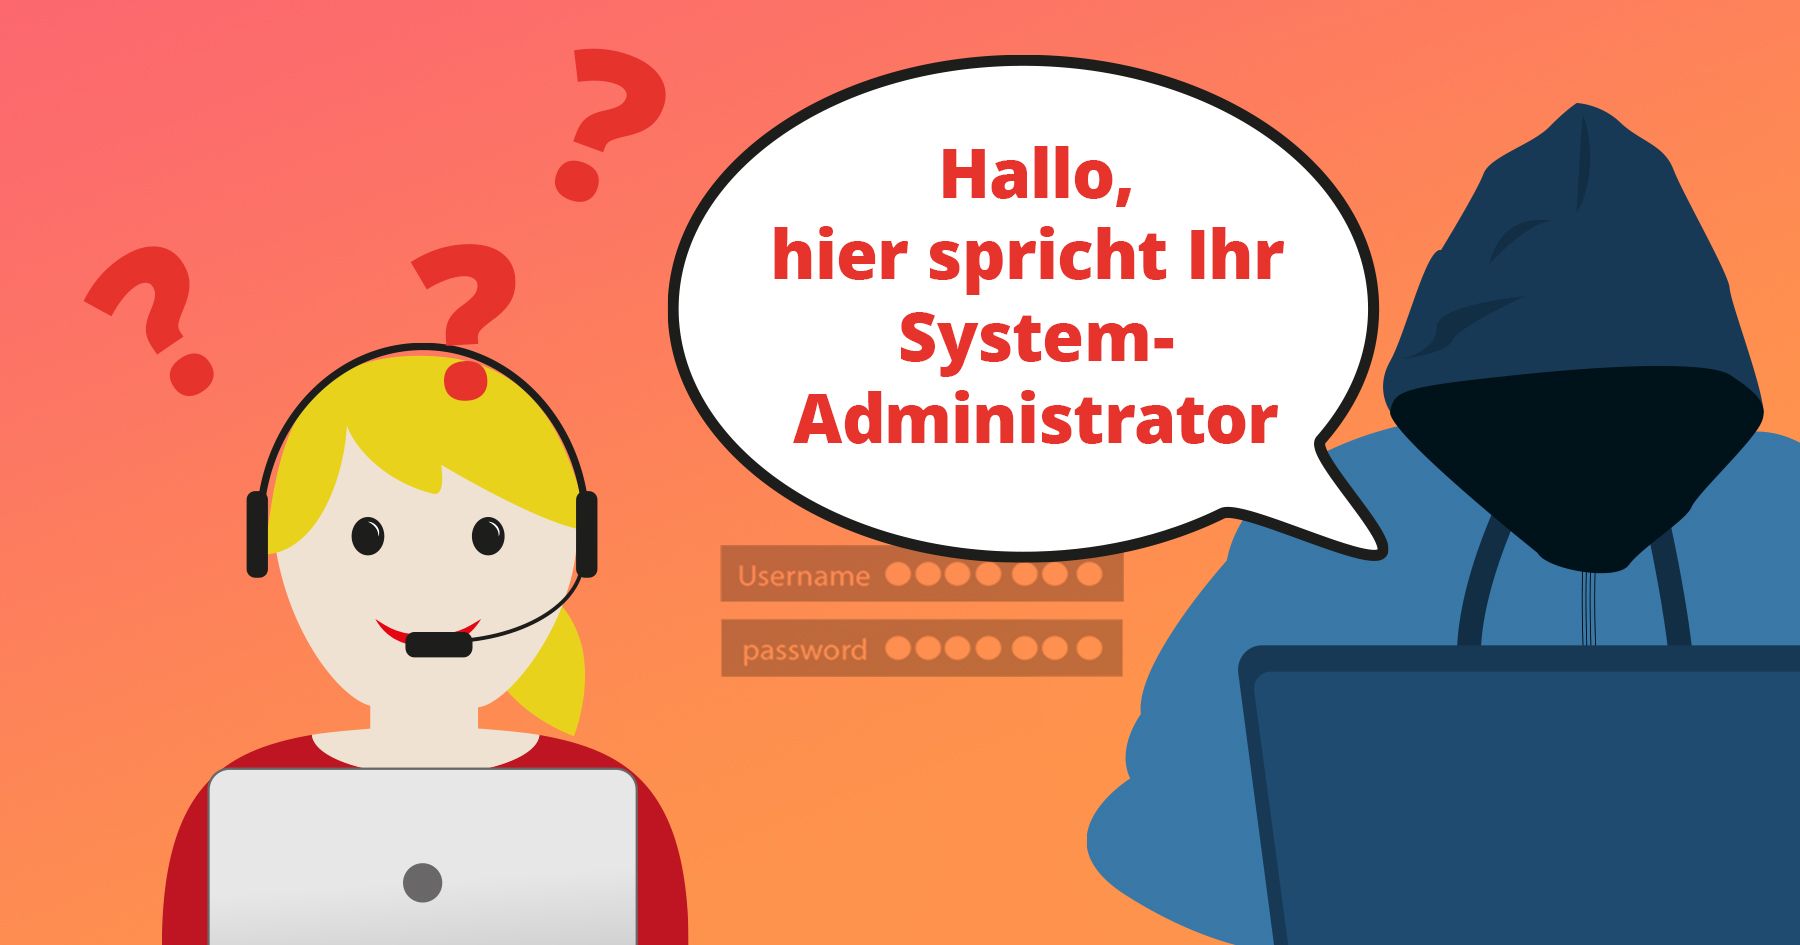
Ein klassisches Beispiel für Social Engineering ist der vorgebliche Systemadministrator, der eine Mitarbeiterin oder einen Mitarbeiter anruft und behauptet, zur Behebung eines Systemfehlers das Passwort zu benötigen.
Phishing-E-Mails sind eine weitere häufige Methode. Diese E-Mails erwecken oft den Anschein, von vertrauenswürdigen Unternehmen wie PayPal oder Facebook zu stammen, und fordern den Empfänger auf, auf einen präparierten Link zu klicken und dort Anmeldeinformationen einzugeben.
Ein besonders perfider Trick ist das sogenannte Spear Phishing. Hierbei werden die E-Mails speziell auf einzelne Personen oder kleine Gruppen zugeschnitten, basierend auf vorher gesammelten Informationen. Diese gezielten Angriffe erhöhen die Erfolgsquote der Angreifer erheblich.
Woran erkenne ich Social Engineering?
Das zentrale Merkmal von Social-Engineering-Angriffen ist die Täuschung über die Identität und die Absicht des Täters. Typischerweise geben sich die Angreifer als Techniker oder Mitarbeiter eines bekannten Unternehmens aus, um ihre Opfer zur Preisgabe von Informationen oder zum Besuch einer manipulierten Webseite zu bewegen. Dabei nutzen sie oft den Vorwand, die Sicherheit eines Systems erhöhen zu wollen, um ihre wahren Absichten zu verschleiern.
Wie kannst Du Dich vor Social Engineering schützen?
Da Social Engineering auf grundlegenden menschlichen Verhaltensmustern basiert, ist es schwierig, sich vollständig dagegen zu schützen. Dennoch gibt es einige grundlegende Maßnahmen, die das Risiko eines erfolgreichen Angriffs mindern können:
1. Vorsicht in sozialen Netzwerken: Überlege genau, welche persönlichen Informationen Du in den sozialen Netzwerken preisgibst. Diese können von Kriminellen gesammelt und für Täuschungsversuche genutzt werden.
2. Vertrauliche Informationen schützen: Teile niemals Passwörter, Zugangsdaten oder Kontoinformationen per Telefon oder E-Mail. Seriöse Unternehmen werden Dich nie auf diesem Wege nach solchen Informationen fragen.
3. Vorsicht bei unbekannten Absendern: Sei bei E-Mails von unbekannten Absendern besonders wachsam. Im Zweifelsfall reagiere lieber gar nicht und kontaktiere den Absender über einen anderen Kommunikationskanal.
Fazit: Mit Bewusstsein und Vorsicht kannst Du Dich besser vor den raffinierten Methoden der Social-Engineering-Angriffe schützen. Nimm Dir die Zeit, verdächtige E-Mails oder Anrufe kurz zu hinterfragen. Ein einfacher Anruf bei der angegebenen Quelle kann oft schnell klären, ob die Anfrage legitim ist.
Eure Vanessa von netGoose